3 часа назад
El desarrollador de Atmosphère bajo el nombre de hexkyz ha desarrollado en detalle un nuevo explotador para Ni
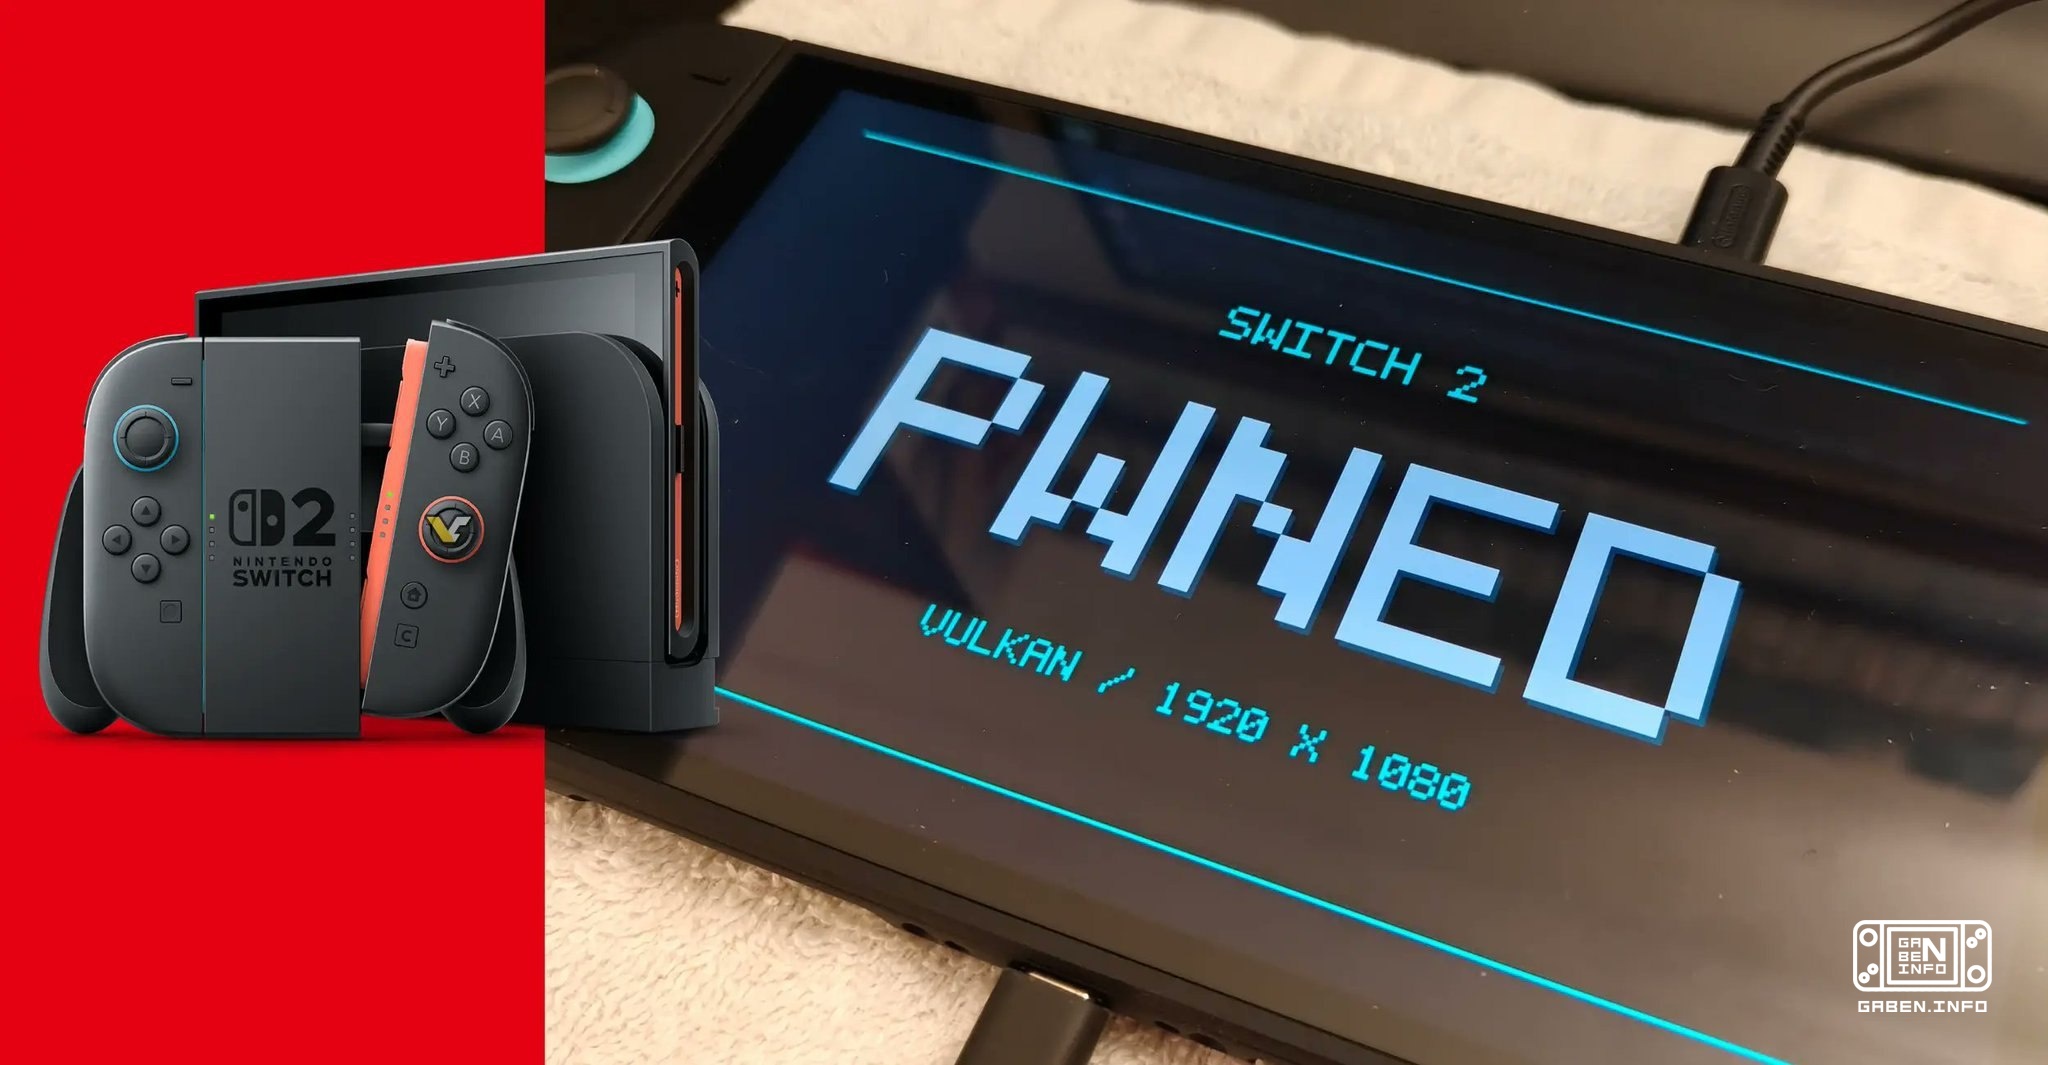
El desarrollador de Atmosphère bajo el nombre de hexkyz ha desarrollado en detalle un nuevo explotador para Nintendo Switch 2, en la creación del cual participó la inteligencia artificial.
Esto es lo que dijo el desarrollador:
• La vulnerabilidad en el módulo de sistema del sistema de archivos (FS) fue descubierta hace muchos años, pero hexkyz consideró que no era adecuada para su uso.
• El principal obstáculo fue la organización de la memoria FS. En el heap había muy pocos indicadores útiles. El propio método de explotación también era conocido: se necesitaba encontrar el mecanismo de creación de los objetos IStorage en la memoria y tomar el control sobre sus indicadores de lectura y grabación.
• La tarea más difícil fue retener los objetos necesarios en la memoria durante un tiempo suficiente. Todos los intentos anteriores de los desarrolladores que utilizaron otras vulnerabilidades terminaron en recurrir a áreas de memoria vacías.
• Fue aquí donde la IA hizo su principal contribución. Él inventó una complicada secuencia de manipulaciones con la mancha (heap grooming) que permitió lograr la ubicación adecuada de los objetos. Según hexkyz, el código obtenido por el trabajo de la IA es una pesadilla prácticamente ilegible, pero realmente funciona.
• Después de obtener la lectura y grabación arbitraria de la memoria (arbitrary R/W) se utilizan métodos ya conocidos: la instalación del PID del cliente en el valor 1, el MITM-intervalo del cargador, la obtención de descriptores extranjeros y otras técnicas.
• El acceso a FS permite extraer prácticamente cualquier archivo binario por debajo del nivel KIP: juegos, aplicaciones y módulos de sistema no pertenecientes a KIP.
• No se puede obtener las claves de cifrado o el material relacionado a través de FS.
• La mejora de los privilegios, como el acceso al núcleo, sigue siendo una tarea tan compleja como cualquier otro módulo de sistema.
• Al mismo tiempo, existe la posibilidad potencial de comprometer otros módulos KIP. Según el desarrollador, hay un método que los autores de la explotación no consideraron en su publicación y que en teoría puede funcionar.
• SmileBASIC no es obligatorio para la piratería. El punto de entrada puede ser un juego para el primer Switch, un juego para el Switch 2 o incluso un navegador.
• En las versiones anteriores de firmware, hay otras vulnerabilidades no publicadas que podrían permitir avanzar aún más en el sistema. Por ejemplo, en firmware 19, los desarrolladores detectaron un error de FS que permitió extraer parte del contenido de la memoria del módulo.
• Existen otras vulnerabilidades encubiertas de FS, pero la actual ha sido mucho más eficiente que las demás. Hexkyz admite que esta puede ser la única manera de romper el sistema tan profundamente en un tiempo muy largo.
• La nueva cadena de explotación se convirtió en el análogo moderno de nspwn con el primer Nintendo Switch.
• Teóricamente, la explotación puede convertirse en una intrusión permanente (untethered) que no requiere reinicio después de cada reinicio. Para ello se necesitará manipular los sistemas de almacenamiento en la etapa temprana de la carga.
Hexkyz explicó por separado si los propietarios de Switch 2 deberían actualizar el firmware.
Por un lado, es una exploitación extremadamente poderosa que proporciona un control total sobre el nivel de usuario del sistema (userland).
Por otro lado, el control total del userland ofrece la posibilidad de extraer datos, modificar juegos y otras acciones similares, pero es probable que la explotación solo esté disponible en firmware hasta 23.0.1 inclusive, ya que Nintendo eliminará rápidamente la vulnerabilidad.