3 часа назад
这位名为hexkyz的Atmosphère开发者详细阐明了Nintendo Switch 2的新实用工具,人工智能参与其中. 这就是开发人员的说法: • 文件系统系统模块 (以下简称FS) 的漏洞多年前被发现,但hexk
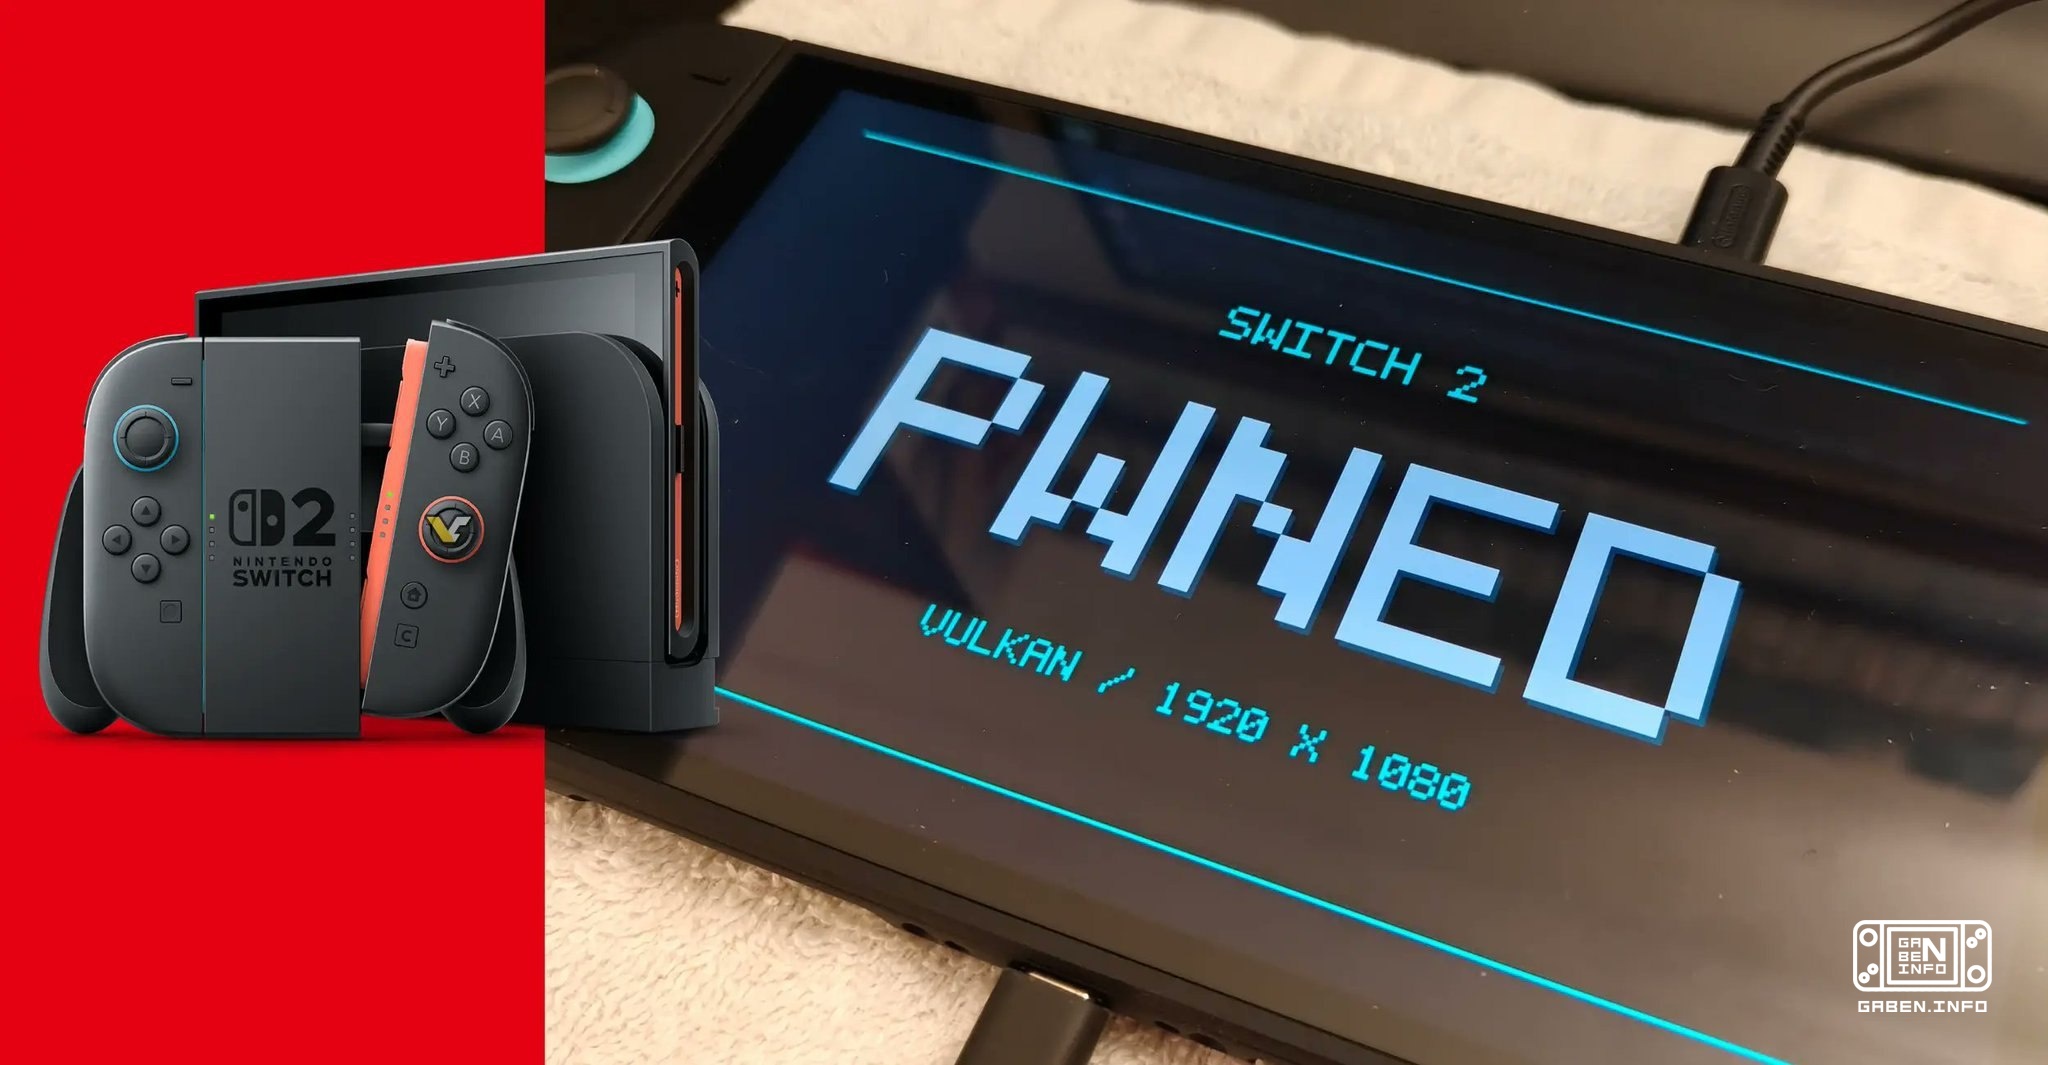
这位名为hexkyz的Atmosphère开发者详细阐明了Nintendo Switch 2的新实用工具,人工智能参与其中.
这就是开发人员的说法:
• 文件系统系统模块 (以下简称FS) 的漏洞多年前被发现,但hexkyz认为它不适用于操作.
• FS 记忆的组织是主要的障碍. 堆 (heap) 里很少有有用的指标. 操作方法本身也已知:需要找到在记忆中创建 IStorage 对象的机制,并控制它们的读取和记录指标.
• 最困难的任务是保持需要的对象在记忆中足够长的时间. 开发人员使用其他漏洞的所有尝试都结束了使用空白的记忆区.
• 人工智能在这个过程中做出了最重要的贡献.他发明了一系列复杂的堆操作 (heap grooming) 系统,使得物体能够得到正确的位置.
• 随意读取和记忆录 (arbitrary R/W) 后,已知方法使用:设置客户端 PID 值 1,MITM 接收器,获取他人描述器和其他技术.
• 获取FS可以从KIP以下的几乎任何二进制文件中获取:游戏,应用程序和系统模块不属于KIP.
• 通过FS无法获得加密密钥或相关材料.
• 进一步提升特权,例如获得核能,仍然像在任何其他系统模块运行时一样复杂.
开发者说,有一个方法在理论上可能有效的,开发者没有在他们的出版物中考虑过.
• SmileBASIC完全不必被黑客入侵.第一款Switch游戏,Switch2游戏甚至浏览器都可能成为入口点.
• 旧版本的 прошивка仍然存在其他未公布的漏洞,这些漏洞可能让我们进一步深入系统.例如,在 прошивка 19 中,开发人员发现了FS 错误,可以提取部分模块内存内容.
• 其他封闭的FS漏洞也存在,但目前的FS漏洞比其他漏洞更有效.
• 新的运营链实际上是第一台任天堂交换机的现代 nspwn 类似.
• 理论上,可以将漏洞转化为永久性漏洞 (untethered),不需要每次重新启动后重新启动.
单独的hexkyz解释了Switch 2用户是否应该更新 firmware.
一方面,它是非常强大的实用工具,可以完全控制系统的用户级别 (userland).在这个级别范围内,FS模块以上的高度是不可能的.
另一方面,完全控制 userland 让用户可以提取数据,修改游戏和其他类似操作. 但可能只能在2.3.0.1 之前的 прошивками上使用,因为任天堂会快速消除这种漏洞.